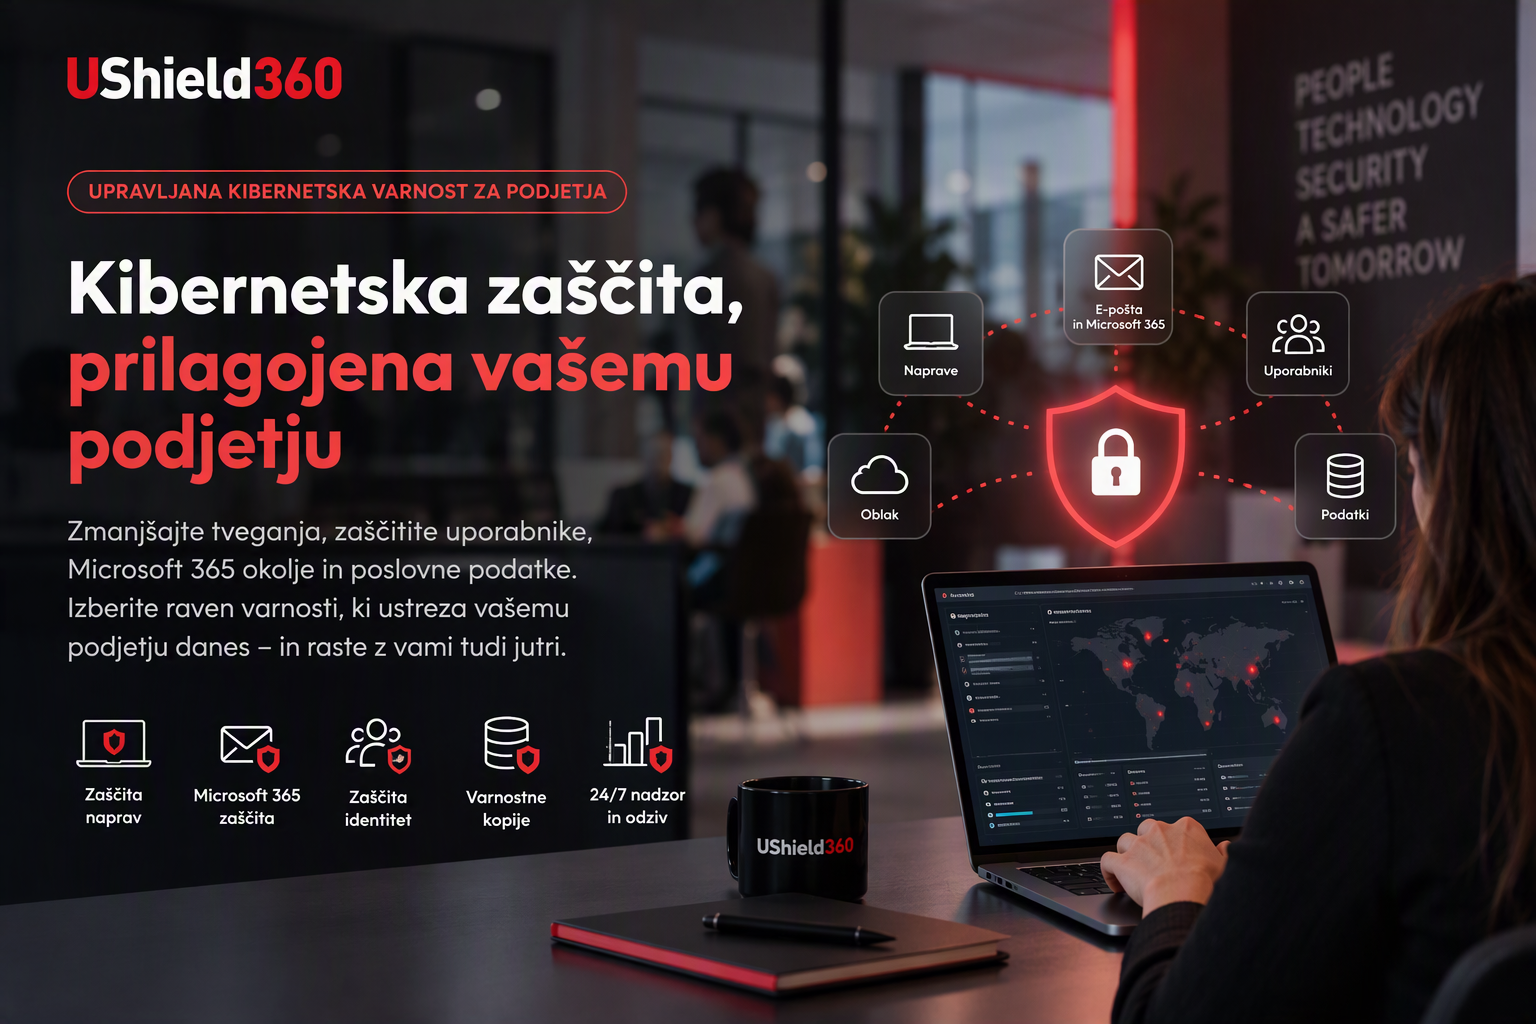
Kibernetski napadi ne ciljajo več samo velikih organizacij. Mala in srednje velika podjetja se vsak dan srečujejo s phishingom, krajo uporabniških računov, zlonamerno programsko opremo in napadi na poslovne podatke. UShield360 je upravljana kibernetska varnost, ki združuje ključne elemente zaščite podjetja v eni storitvi.
Zakaj klasična protivirusna zaščita ni več dovolj?
Poslovanje podjetij se je preselilo v digitalno okolje. Zaposleni uporabljajo računalnike, elektronsko pošto, Microsoft 365 ali Google Workspace, dostopajo do podatkov v oblaku in se povezujejo z različnimi poslovnimi sistemi. S tem se povečuje tudi površina, ki jo lahko napadalci izkoristijo.
Phishing napadi, kraja uporabniških poverilnic, vdori v poslovne račune in ransomware predstavljajo tveganje tako za velika kot za mala in srednje velika podjetja.
Zato sodobna kibernetska varnost za podjetja ne more več temeljiti samo na protivirusnem programu.
Pomembna je večplastna zaščita, ki vključuje zaščito naprav, uporabnikov, identitet, poslovnega oblaka in podatkov ter predvsem sposobnost pravočasnega zaznavanja varnostnih dogodkov in odzivanja nanje.
Kaj je UShield360?
UShield360 je upravljana storitev kibernetske varnosti, namenjena podjetjem, ki želijo zmanjšati kibernetska tveganja ter zaščititi uporabnike, Microsoft 365 okolje in poslovne podatke.
Namesto uporabe posameznih nepovezanih varnostnih rešitev UShield360 združuje zaščito, zaznavanje groženj, odziv, poročanje in ozaveščanje uporabnikov v pregledno storitev.
Podjetje lahko izbere raven kibernetske zaščite glede na svoje trenutne potrebe ter jo pozneje nadgradi skladno z rastjo podjetja in njegovimi varnostnimi zahtevami.
Katere varnostne storitve vključuje UShield360?
UShield360 temelji na več obrambnih plasteh. Glede na izbrano raven zaščite lahko vključuje protivirusno zaščito naprav, MDR, zaščito poslovnega oblaka, ITDR, izobraževanje uporabnikov, phishing simulacije, varnostno kopiranje Microsoft 365 ter SIEM.
MDR: varnostni nadzor in odziv 24/7
MDR oziroma Managed Detection and Response zagotavlja 24/7 varnostni nadzor in odziv na grožnje. To je pomembna razlika v primerjavi s klasično protivirusno zaščito. Pri sodobni kibernetski varnosti ni pomembno samo preprečevanje groženj, ampak tudi njihovo zaznavanje in ustrezen odziv.
Zaščita Microsoft 365 in poslovnega oblaka
Elektronska pošta in poslovne aplikacije v oblaku predstavljajo pomemben del vsakodnevnega poslovanja. UShield360 lahko zato vključuje zaščito poslovnega oblaka Microsoft 365 oziroma Google Workspace ter s tem razširi zaščito preko končnih naprav.
ITDR: zaščita uporabniških računov in identitet
Uporabniški račun je lahko ena od vstopnih točk v informacijski sistem podjetja. ITDR oziroma Identity Threat Detection and Response je namenjen zaščiti uporabniških računov in identitet ter predstavlja dodatno varnostno plast UShield360.
Zaščita naprav in računalnikov
Zaščita končnih naprav ostaja eden od temeljev kibernetske varnosti. UShield360 vključuje protivirusno zaščito naprav in računalnikov, ki predstavlja osnovno obrambno plast pred zlonamerno programsko opremo in drugimi grožnjami.
Zaposleni so pomemben del kibernetske zaščite
Tehnološka zaščita predstavlja samo del učinkovite kibernetske varnosti. Napadalci pogosto poskušajo zaobiti tehnologijo tako, da neposredno ciljajo uporabnika. Lažno elektronsko sporočilo ali prijavna stran lahko zaposlenega prepričata, da napadalcu nehote posreduje svoje prijavne podatke.
Zato lahko UShield360 vključuje tudi:
- redno izobraževanje zaposlenih o kibernetski varnosti,
- simulacije phishing napadov,
- krepitev zavedanja o najpogostejših spletnih nevarnostih.
Cilj je ustvariti dodatno obrambno plast tam, kjer se vsakodnevno sprejemajo odločitve: pri uporabniku.
Varnostno kopiranje Microsoft 365 podatkov
Dobra kibernetska zaščita ni usmerjena samo v preprečevanje incidentov. Pomembna je tudi zaščita poslovnih podatkov. Zato lahko UShield360 vključuje varnostne kopije Microsoft 365 podatkov kot dodatno plast zaščite poslovnega okolja.
SIEM za podjetja z naprednejšimi varnostnimi zahtevami
Organizacije z višjimi varnostnimi zahtevami potrebujejo širši nadzor nad svojim IT okoljem. Napredna raven UShield360 zato vključuje SIEM, ki omogoča napredni varnostni nadzor celotnega IT okolja in infrastrukture.
S tem se posamezni varnostni dogodki obravnavajo v širšem kontekstu celotnega informacijskega okolja podjetja.
Štiri ravni kibernetske zaščite za različna podjetja
Prava vrednost UShield360 ni samo v posamezni tehnologiji, ampak v povezovanju različnih področij varnosti.
Naprave. Uporabniki. Identitete. Poslovni oblak. Podatki. Nadzor. Odziv.
Vsaka plast ima svojo nalogo. Skupaj tvorijo celovitejši pristop h kibernetski varnosti podjetja. Namesto upravljanja različnih nepovezanih rešitev podjetje pridobi strukturirano storitev, ki združuje ključne elemente sodobne kibernetske zaščite.
Vsa podjetja nimajo enake infrastrukture, enakega števila uporabnikov ali enakih varnostnih zahtev.
Zato UShield360 omogoča štiri ravni kibernetske zaščite.
Podjetje lahko začne z osnovno zaščito naprav in strokovno pomočjo ob varnostnih incidentih ter zaščito postopoma razširi na poslovni oblak, uporabniške identitete, izobraževanje zaposlenih, phishing simulacije, varnostne kopije in napredni SIEM nadzor. Takšen pristop omogoča izbiro ravni zaščite, ki ustreza potrebam podjetja danes, in možnost nadgradnje, ko se njegove potrebe povečajo.
| Storitev | Essential | Core | Completepriporočeno | Advanced |
|---|---|---|---|---|
| Protivirusna zaščita naprav | Vključeno | Vključeno | Vključeno | Vključeno |
| MDR – 24/7 varnostni nadzor in odziv | Vključeno | Vključeno | Vključeno | Vključeno |
| Mesečno varnostno poročilo | Vključeno | Vključeno | Vključeno | Vključeno |
| Lokalna strokovna podpora | Vključeno | Vključeno | Vključeno | Vključeno |
| Zaščita Microsoft 365 / Google Workspace | Ni vključeno | Vključeno | Vključeno | Vključeno |
| ITDR – zaščita uporabniških računov in identitet | Ni vključeno | Vključeno | Vključeno | Vključeno |
| Izobraževanje zaposlenih | Ni vključeno | Ni vključeno | Vključeno | Vključeno |
| Simulacije phishing napadov | Ni vključeno | Ni vključeno | Vključeno | Vključeno |
| Varnostne kopije Microsoft 365 | Ni vključeno | Ni vključeno | Vključeno | Vključeno |
| SIEM – napredni nadzor celotnega IT okolja | Ni vključeno | Ni vključeno | Ni vključeno | Vključeno |
| Primerno za | manjša podjetja, ki želijo zaščititi naprave | rastoča podjetja z Microsoft 365 ali Google Workspace | večino malih in srednje velikih podjetij | organizacije z višjimi varnostnimi zahtevami |
Upravljana kibernetska varnost: tehnologija in strokovna podpora
Nakup varnostne programske opreme sam po sebi še ne pomeni celovite kibernetske zaščite. Pomembno je spremljati varnostna opozorila, prepoznati sumljivo dogajanje ter ob zaznanem incidentu ustrezno ukrepati.
UShield360 zato kibernetsko varnost obravnava kot upravljano storitev in ne zgolj kot skupek varnostnih produktov.
Storitev vključuje tudi mesečno varnostno poročilo in lokalno podporo v slovenskem jeziku. Podjetje tako pridobi jasnejši pregled nad svojo kibernetsko zaščito in varnostno storitev, ki jo lahko prilagaja svojim potrebam.
Ste pripravljeni na kibernetski napad?
Popolne zaščite pred kibernetskimi napadi ni. Pripravljenost podjetja pa lahko pomembno vpliva na njegovo sposobnost preprečevanja, zaznavanja in odzivanja na varnostne incidente.
Zato sodobna kibernetska varnost za podjetja zahteva več kot antivirus. Zahteva kombinacijo tehnologije, nadzora, zaščite identitet in podatkov, ozaveščenih zaposlenih ter strokovnega odziva.
UShield360 vse te elemente povezuje v večplastno kibernetsko zaščito, prilagojeno potrebam sodobnih podjetij.
Želite preveriti, katera raven zaščite je primerna za vaše podjetje? Spoznajte UShield360 in izberite raven kibernetske zaščite glede na velikost podjetja, IT okolje in vaše varnostne potrebe.
Ne čakajte na prvi varnostni incident. Na kibernetski napad se lahko pripravite.